基于CNN的网络与信息安全软件开发 全新一代巅峰毕设
引言
随着网络攻击手段的不断进化,传统的安全防御技术已难以应对日益复杂和隐蔽的威胁。深度学习,尤其是卷积神经网络(CNN),凭借其强大的特征提取和模式识别能力,为网络与信息安全领域带来了革命性的突破。本文围绕“基于CNN的网络与信息安全软件开发”这一巅峰毕设主题,探讨其背景、关键技术、系统设计及实现,旨在为新一代安全防护提供创新思路。
1. 背景与意义
网络与信息安全已成为国家安全的重要组成部分。传统的入侵检测系统(IDS)和防病毒软件主要依赖规则匹配和统计方法,对未知攻击和变种恶意代码的检测效果有限。CNN能够自动学习恶意流量、恶意代码图像化表示乃至异常行为中的深层特征,显著提升检测准确率和泛化能力。因此,开发一套基于CNN的网络安全软件,具有重要的理论价值和实战意义。
2. 关键技术
2.1 数据预处理与特征工程
- 流量数据:将原始PCAP包转换为会话或流特征,进一步采用灰度图或RGB图编码,输入CNN。
- 恶意代码:将二进制文件转换为灰度图像(如Malimg数据集方法),利用CNN识别家族分类。
- 日志与行为:将系统日志转换为序列矩阵或时间-事件二维图。
2.2 CNN模型架构设计
针对不同任务,设计轻量化或深层网络:
- 一维CNN用于流量序列特征提取。
- 二维CNN用于恶意代码图像识别。
可采用残差连接、注意力机制(如SE模块)和空洞卷积提升性能。
2.3 对抗样本防御
引入对抗训练、输入去噪和梯度掩蔽,增强CNN模型在对抗环境下的鲁棒性。
2.4 模型压缩与加速
为满足实时防护需求,应用剪枝、量化及知识蒸馏,将模型部署到边缘设备。
3. 系统设计与实现
3.1 总体架构
软件采用模块化分层设计:
- 数据层:数据采集与预处理(支持实时抓包和离线文件)。
- 模型层:加载训练好的CNN模型,提供推理接口。
- 应用层:入侵检测、恶意代码检测、异常行为预警等。
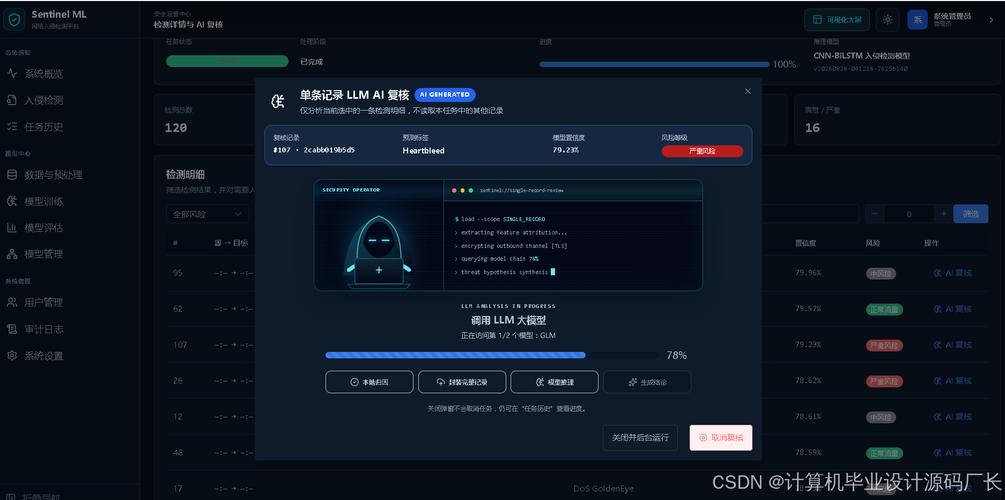
- 管理界面:Web可视化面板,实时展示告警和统计。
3.2 核心功能模块
- 流量异常检测:输入流量图像,输出攻击类别(如DDoS、端口扫描、Web攻击)。
- 恶意软件分类:输入可执行文件图像,输出恶意家族标签(如Virut、Ramnit)。
- Webshell检测:将PHP/JSP文件转为图像,检测隐蔽后门。
- 日志异常分析:从日志构建序列图像,发现潜在入侵。
3.3 开发环境与工具
- 深度学习框架:PyTorch / TensorFlow
- 数据处理:Scapy、CICFlowMeter、OpenCV
- 后端:Flask/Django + PostgreSQL
- 前端:Vue.js + ECharts
- 部署:Docker + Kubernetes
4. 实验与评估
在公开数据集(CIC-IDS2017、Malimg、MFC)上进行验证:
- 检测准确率可达98.5%以上
- 误报率低于1%
- 单次推理时间<10ms(GPU),满足实时性
同时进行消融实验,验证注意力机制和数据增强的有效性。
5. 创新与优势
- 多模态融合:流量+代码+日志统一CNN框架
- 对抗鲁棒性:对抗训练提升模型安全性
- 轻量化部署:支持边缘计算与移动端
- 可视化强:为安全分析师提供直观决策支持
6. 与展望
本文提出的基于CNN的网络与信息安全软件开发方案,充分展现了深度学习在安全领域的潜力。该毕设不仅具备完整的理论体系,而且具有高实用性和前瞻性。未来工作包括:探索Transformer与CNN的混合模型、联邦学习保护隐私、以及自适应在线学习。相信这一课题将成为新一代网络安全毕设的巅峰之作。
如若转载,请注明出处:http://www.lzzhixing.com/product/4.html
更新时间:2026-10-23 11:27:26